Miles de parques fotovoltaicos europeos, con 2.766 españoles, están expuestos a ciberataques, según investigadores

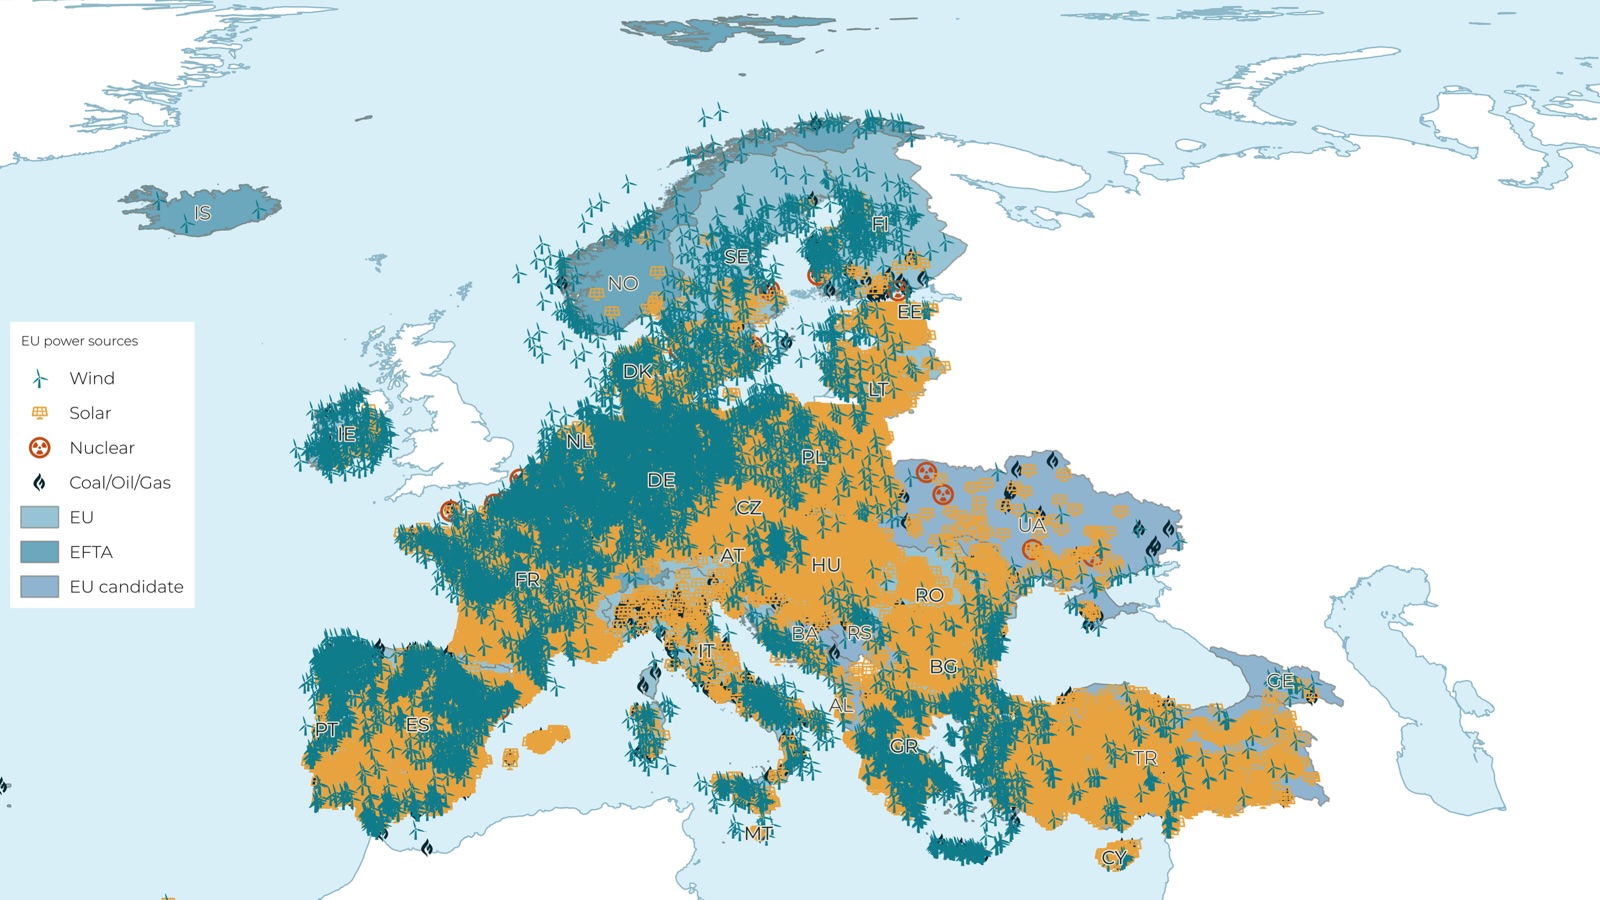
La empresa neerlandesa Modat y el Centro Nacional de Ciberseguridad de Países Bajos (NCSC-NL) han identificado 8.547 sistemas accesibles desde internet en parques solares y eólicos de Europa que, según los investigadores, no deberían estar expuestos a la red pública. Entre ellos figuran interfaces de administración y paneles de control.
Los investigadores analizaron parques solares y eólicos en 40 países de la Unión Europea, la Asociación Europea de Libre Comercio y países candidatos a la UE, excluyendo las instalaciones residenciales sobre cubierta. Detectaron sistemas expuestos en 35 países.
7.942 de los sistemas identificados eran fotovoltaicos, y estaban repartidos en 34 países. España registró 2.766, el 35% del total, seguida de Grecia, con 1.860; Italia, con 753, y Alemania, con 672. Estos cuatro países concentraron el 76% de los sistemas solares expuestos. Hungría contabilizó 514 y Turquía, 454.
En el sector eólico se identificaron otros 605 sistemas expuestos en 23 países. Alemania, con 212, e Italia, con 192, encabezaron la lista. España registró 11.
Los investigadores Bouke van Laethem, de NCSC-NL; y Soufian El Yadmani, Modat, advierten en el informe To See the Wind and the Sun de que las cifras probablemente subestiman el problema, ya que solo contabilizaron aquellos sistemas que pudieron asociarse con seguridad a instalaciones concretas. El recuento corresponde a sistemas y no a paneles solares o aerogeneradores, y algunos de los sistemas identificados pueden controlar varios equipos o parques completos.
Interfaces de control accesibles desde internet
Entre los ejemplos recogidos figura la interfaz web de un aerogenerador accesible desde internet, que mostraba datos de producción en tiempo real junto con controles de arranque, parada y reinicio. Otro acceso permitía abrir el servidor web del controlador lógico programable (PLC) de Siemens que operaba el aerogenerador, mientras que otra página mostraba su ubicación.
También se localizaron páginas de acceso que identificaban los parques eólicos que protegían y, en un caso, se indicaba que el nombre de usuario predeterminado era «root».
Modat identificó estos sistemas mediante agrupación basada en aprendizaje automático (machine-learning) dentro de su plataforma Magnify. Esta herramienta permite agrupar automáticamente sistemas similares e identificar tipos de dispositivos para los que los investigadores no habían definido reglas de búsqueda específicas.
Según los investigadores, un atacante podría realizar un proceso de identificación similar. «Lo que nosotros podemos mapear en horas, un atacante también puede mapearlo en horas», señaló Soufian El Yadmani, fundador y director ejecutivo de Modat y coautor del estudio junto con Bouke van Laethem, del NCSC-NL.
Los investigadores solo han publicado datos totales por países y no han identificado proyectos, operadores ni direcciones IP concretas. Las organizaciones afectadas están siendo notificadas a través de los equipos nacionales de respuesta a incidentes informáticos.
El informe recomienda retirar inmediatamente de internet las interfaces de administración y asumir que los atacantes pueden haber accedido ya a las redes internas. También plantea mejorar la visibilidad sobre los equipos a los que acceden proveedores y utilities.
Sin embargo, Thomas Plank, director ejecutivo de la empresa austríaca de ciberseguridad industrial Tributech, señaló que desconectar las interfaces no resolvería por sí solo el problema, ya que las instalaciones distribuidas y sin personal permanente deben mantener conexiones con operadores de red, comercializadores y empresas de mantenimiento. Según Plank, muchos operadores no pueden verificar de forma independiente si los datos utilizados por sus sistemas de control son auténticos o han sido manipulados durante su transmisión.
El precedente de los ataques en Polonia
El informe cita los ataques registrados en diciembre de 2025 contra el sector energético polaco, que afectaron al menos a 30 parques eólicos y solares. El equipo nacional CERT Polska determinó que los atacantes accedieron mediante dispositivos cortafuegos expuestos a internet, muchos de ellos sin autenticación multifactor.
Posteriormente utilizaron credenciales predeterminadas para desactivar unidades terminales remotas, relés de protección, estaciones de trabajo de operadores y equipos de comunicaciones en subestaciones de conexión a la red. Las instalaciones perdieron la comunicación con los operadores de las redes de distribución, aunque continuaron generando electricidad.
En 2025, la empresa de ciberseguridad Forescout identificó alrededor de 35.000 dispositivos solares con interfaces de gestión expuestas a internet, de los cuales el 76% se encontraban en Europa.
El incremento de la digitalización y del control remoto de las instalaciones renovables está ampliando, por tanto, la superficie potencial de exposición de los parques solares y eólicos. En Italia, por ejemplo, las nuevas normas exigen que las plantas solares y eólicas de más de 100 kW instalen controladores centrales que permitan gestionar de forma remota su potencia, con plazos de aplicación que se extienden hasta 2028.
Este contenido está protegido por derechos de autor y no puede reutilizarse. Si desea colaborar con nosotros o reutilizar parte de nuestro contenido, póngase en contacto con nosotros en: [email protected].

Please login to comment