Los vetos tecnológicos de la UE podrían apuntar a empresas, no a países
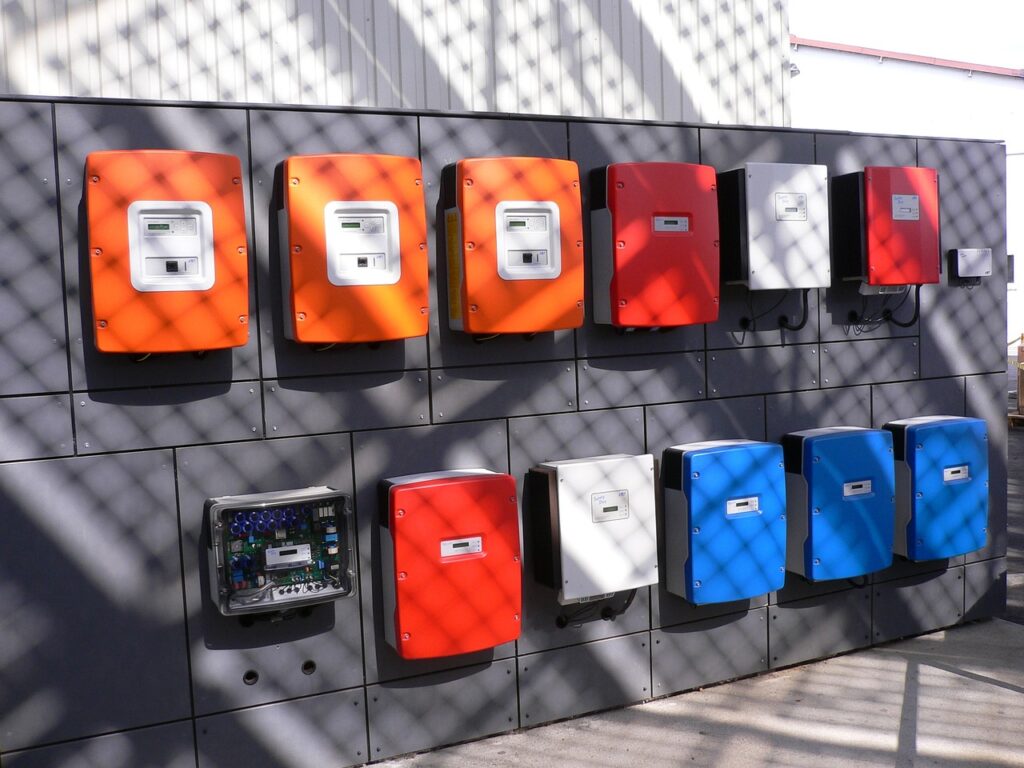
La Unión Europea podría cambiar su enfoque respecto a los requisitos de ciberseguridad para los inversores solares al dirigirse a proveedores individuales de «alto riesgo» en lugar de a sus países de origen.
El cambio surge de un borrador de informe de la Comisión de Industria, Investigación y Energía (ITRE) del Parlamento Europeo, al que ha tenido acceso pv magazine. El documento propone una serie de enmiendas a la propuesta legislativa de la Comisión Europea para la Ley de Ciberseguridad 2 (Cybersecurity Act, CSA2).
La CSA2 es un proyecto de reglamento de la UE propuesto en enero y aún no está en vigor. Su objetivo es actualizar las normas de ciberseguridad originales del bloque de 2019, reforzar la seguridad de las cadenas de suministro digitales, agilizar la certificación de productos y ampliar las competencias de la agencia de ciberseguridad de la UE.
Uno de los cambios clave propuestos en el borrador del informe es la Enmienda 28, que modificaría la forma en que los proveedores se clasifican como de «alto riesgo». Según la propuesta de enero de la Comisión, un proveedor puede considerarse de «alto riesgo» si está establecido en un tercer país identificado como un riesgo de ciberseguridad, o si es propiedad o está controlado por entidades de dicho país.
La Enmienda 28, por el contrario, requeriría una evaluación individual de cada proveedor.
Sin embargo, el país de origen, la propiedad y el control seguirían siendo factores en la evaluación, junto con otras consideraciones, pero los vínculos con un tercer país de alto riesgo no darían lugar automáticamente a la clasificación como proveedor de «alto riesgo». En otras palabras, dichos vínculos formarían parte de la evaluación en lugar de determinar, por sí solos, que un proveedor es de «alto riesgo».
De adoptarse, la medida propuesta supondría un cambio significativo respecto a una medida anterior relacionada con la ciberseguridad en la UE que afectaba a los inversores y a los productos de almacenamiento de energía, anunciada a finales de abril.
En ese momento, la Comisión Europea decidió restringir la financiación de la UE, incluida la financiación a través del Banco Europeo de Inversiones y del Fondo Europeo de Inversiones, para proyectos solares, eólicos y de almacenamiento de energía que utilicen inversores de proveedores asociados con países clasificados como de «alto riesgo», a saber, China, Rusia, Irán y Corea del Norte, alegando motivos de ciberseguridad.
Pocos días después, el gobierno chino criticó duramente la medida. «Sin ninguna prueba fáctica, la UE ha designado por primera vez a China como un denominado “país de alto riesgo” y, bajo este pretexto, ha prohibido el apoyo financiero a proyectos que utilicen inversores chinos», declaró entonces el Ministerio de Comercio de China (MOFCOM).
«La designación de China como “país de alto riesgo” por parte de la UE socavará la confianza mutua entre China y la UE, alterará la cooperación económica y comercial bilateral, desestabilizará las cadenas industriales y de suministro tanto en el contexto China-UE como a nivel global, e incluso conllevará el riesgo de desacoplamiento y un mayor desbaratamiento de la cadena de suministro», afirmó el ministerio.
En general, las enmiendas propuestas remodelarían sustancialmente los artículos 100 a 104 de la CSA2, incluyendo el cambio del marco hacia evaluaciones individuales de proveedores de alto riesgo y la revisión de los criterios utilizados en ese proceso. Sin embargo, la identificación de proveedores específicos de alto riesgo y cualquier restricción aplicable a ellos se determinarían en una etapa posterior bajo los procedimientos establecidos por la CSA2.
La aplicación del marco no significaría necesariamente una prohibición a nivel de la UE de todos los inversores suministrados por una empresa designada como de alto riesgo. Según las normas propuestas, la Comisión Europea podría restringir a entidades específicas el uso, instalación o integración de componentes de proveedores de alto riesgo en activos clave de TIC designados. El alcance de las restricciones, los componentes afectados y los períodos de transición para la retirada progresiva del equipo existente deberían determinarse mediante disposiciones de aplicación posteriores.
Tras la aprobación final de la ITRE, la CSA2 debería avanzar hacia su consideración por parte del Parlamento Europeo, mientras que el Consejo Europeo elabora su posición. A continuación, se llevarían a cabo las negociaciones entre el Parlamento y el Consejo, habitualmente a través de trílogos en los que participa la Comisión Europea. Una vez que el Parlamento y el Consejo aprueben formalmente un texto acordado, la CSA2 se publicaría en el Diario Oficial de la UE y, posteriormente, entraría en vigor.
Este contenido está protegido por derechos de autor y no puede reutilizarse. Si desea colaborar con nosotros o reutilizar parte de nuestro contenido, póngase en contacto con nosotros en: [email protected].
Please login to comment